增量更新校验
版本更新时优先使用APP内置更新通道,若需手动下载新包,须重新执行哈希比对,不可直接覆盖安装。
立即删除该文件,不要尝试安装。重新从官网下载,并检查网络环境是否存在劫持,可更换DNS后再次下载比对。
安装后进入系统权限管理页面,定期审查APP的权限调用记录,发现异常调用立即收回权限并排查。
说明如何获取官方公布的哈希值,使用系统工具对下载文件进行SHA-256比对,确保文件在传输过程中未被篡改或替换。
版本更新时优先使用APP内置更新通道,若需手动下载新包,须重新执行哈希比对,不可直接覆盖安装。
不建议。即使朋友可信,文件在传输过程中也可能被替换,无法验证哈希值,应坚持从官网获取安装包。
仅从官网和官方公告提供的链接下载,拒绝搜索引擎广告位和第三方下载站,从源头切断恶意包流入渠道。
第一步,只从官网获取下载链接,不点击任何第三方发送的安装文件;第二步,下载完成后先做哈希比对,确认文件未被篡改;第三步,安装时逐项审查权限请求,关闭非必要权限;第四步,首次登录前开启二次验证;第五步,保留官方安全公告订阅,及时获知风险提示。
发现仿冒下载站可提交举报,官方核实后列入拦截名单并公告。
建议在备用设备或系统沙盒中首次安装运行,观察是否存在异常后台行为,确认无风险后再迁移至主力设备。
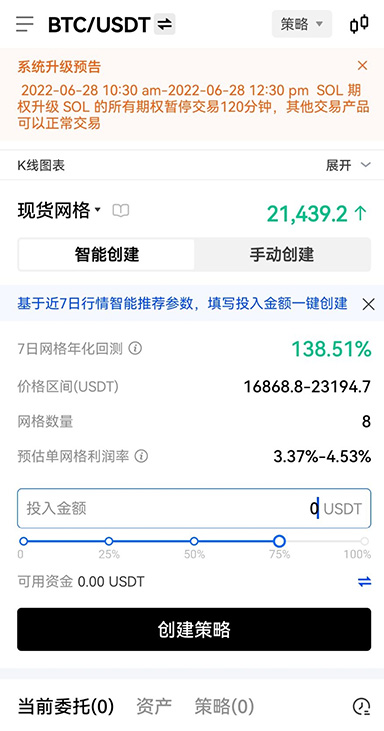
下载完成后使用系统自带命令或校验工具计算文件哈希,与官方公布值逐位比对,不一致则立即删除并重新下载。
下载前检查地址栏是否显示锁形图标,确认TLS版本不低于1.2,避免在公共WiFi下执行下载操作。
不应照做。正规应用不会要求关闭系统防护,此类提示是高风险信号,应立即停止安装并删除文件。
提供每个版本安装包的SHA-256值,用户下载后可比对验证文件完整性。
下载环节的疏忽可能带来不可逆的资产风险。立即按照本页清单核对下载源、校验文件哈希、收紧权限配置,把风险控制在安装之前。