权限最小化申请策略
欧y下载安装时仅申请运行必需的基础权限,通讯录、短信等敏感权限默认不请求,用户可在系统层面逐项复核,减少信息外泄路径。
欧y下载支持将签名运算与网络访问分离,交易信息在离线环境完成签名后再广播,私钥全程不接触联网模块,显著压缩攻击窗口。
欧y下载在本地保留登录、签名、权限变更等关键事件日志,用户可随时导出核对,异常操作有据可查,便于快速定位问题环节。
欧y下载将密钥生成与签名运算限制在独立安全执行环境内,私钥明文不进入常规内存,即使设备被植入监控程序也难以截取签名材料。
欧y下载安装时仅申请运行必需的基础权限,通讯录、短信等敏感权限默认不请求,用户可在系统层面逐项复核,减少信息外泄路径。
欧y下载的安装包携带多层数字签名,安装时系统与客户端双重比对签名指纹,任何中途篡改都会触发中断提示,从源头阻断被替换的仿冒包进入设备。
需要。欧y下载将账户与设备指纹绑定,换机后需在原设备确认迁移或提交人工核验,通过后才能在新设备完成登录,这是防止凭证被盗用的必要步骤。
立即停止安装并删除已下载文件。签名不一致说明包体被篡改或来源非官方,应回到官方公布渠道重新获取,核对文件哈希后再安装,切勿忽略提示强行继续。
体积主要来自内置的签名校验模块、安全执行环境组件与本地日志系统。这些模块在安装后独立运行,不依赖云端即可完成完整性检测,因此包体相对更大。
欧y下载将账户与设备硬件指纹绑定,更换设备需原设备确认或走人工核验流程,被盗凭证难以在陌生设备上直接完成登录。
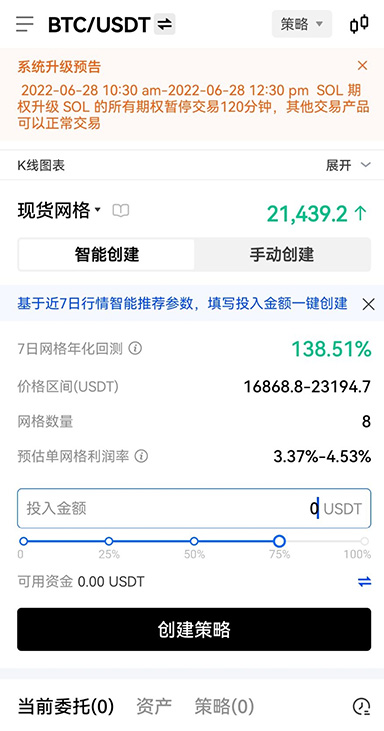
用户可将常用提币地址加入白名单并锁定,欧y下载在转账时仅允许向白名单地址发起,防止剪贴板劫持替换收款地址。
第一步,只从官方公布渠道获取欧y下载包体,安装前核对签名摘要;第二步,首次启动设置独立解锁密码,不要与系统锁屏密码相同;第三步,进入安全中心完成环境自检并绑定常用设备;第四步,先小额测试提币流程,确认地址簿白名单生效后再进行大额操作;第五步,保留本地安全日志,出现异常弹窗立即断网并复检签名。
大额操作触发独立确认弹窗,需再次输入解锁密码并核对金额与地址摘要,欧y下载通过强制中断操作节奏降低误操作与钓鱼风险。
不会。欧y下载采用增量更新与分块校验,中断后已下载片段保留,重新更新时仅补齐缺失块并逐块验证,不会破坏已有配置与本地日志。
与其在仿冒包之间反复试错,不如按本文流程完成一次完整的欧y下载校验与配置,让每一次签名都在可信环境中发生。